Sky Changelog Notifier affiche les changelogs après les mises à jour WordPress

Sky Changelog Notifier : comprenez vos mises à jour WordPress

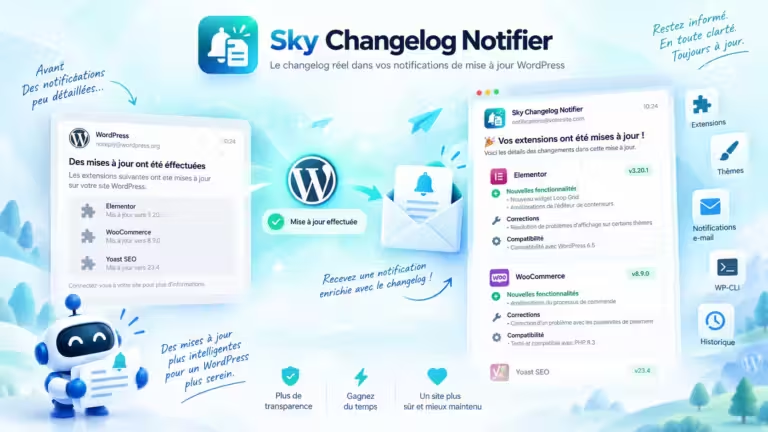
Sky Changelog Notifier ajoute les changelogs aux e-mails de mises à jour automatiques des extensions et thèmes WordPress. La fonction essentielle est gratuite. Pro ajoute notamment un historique local et des options de filtrage et de destinataires.

Votre boîte mail vous annonce que plusieurs extensions WordPress ont été mises à jour. Très bien. Mais qu’ont-elles changé ? Une correction importante, une nouvelle fonctionnalité ou un détail d’interface ? Le numéro de version ne raconte pas toute l’histoire.

Pour le savoir, il faut souvent ouvrir chaque fiche, retrouver le journal des modifications et chercher la version installée. Sur plusieurs sites, cette petite opération finit par occuper une place bien trop importante dans la maintenance.

J’ai développé Sky Changelog Notifier pour rapprocher le contexte technique de la notification que vous recevez déjà. Vous pouvez ainsi identifier les changements annoncés avant de choisir les vérifications utiles pour le site.

La page de Sky Changelog Notifier présente les deux versions. Voici ce que le plugin apporte à votre suivi quotidien.

Une notification de mise à jour devrait être exploitable

Imaginons que vous mainteniez le site d’un client. Le matin, WordPress vous informe qu’une extension a été mise à jour pendant la nuit. Vous savez qu’une opération a eu lieu, mais vous ignorez encore si elle touche une fonction utilisée par le site.

Un changelog peut vous aider à repérer une modification liée à un formulaire, une intégration ou une API. Vous pouvez alors orienter vos vérifications vers le parcours concerné. Il ne s’agit pas de transformer chaque mise à jour en urgence : il s’agit de disposer des informations permettant de décider ce qu’il faut examiner.

Le même principe sert au diagnostic. Si un comportement change après une mise à jour, connaître les modifications annoncées donne une première piste. Cela ne prouve pas que l’extension est responsable, mais évite de démarrer l’enquête avec un simple numéro.

Comment fonctionne Sky Changelog Notifier ?

WordPress continue d’effectuer les mises à jour avec son mécanisme habituel. Sky Changelog Notifier récupère les informations disponibles pour les extensions et thèmes concernés, recherche le changelog correspondant à la version installée et enrichit l’e-mail de notification.

Le plugin privilégie les sources associées à la version concernée et prévoit des sources de repli lorsque nécessaire. Les résultats sont mis en cache pour limiter les récupérations répétées. Il ne crée donc pas un second moteur de mise à jour à administrer.

Une limite reste naturelle : si le développeur d’un composant ne publie pas de changelog exploitable, le plugin ne peut pas inventer les informations manquantes. Et un changelog reste la description fournie par le projet, pas une analyse indépendante de son code.
Lire Sky Changelog Notifier : comprenez vos mises à jour WordPress

Typo Reporter permet aux lecteurs de signaler une faute et proposer une correction sur WordPress

Typo Reporter : signalez les fautes sur WordPress

Typo Reporter permet aux lecteurs de signaler une faute sur WordPress et de proposer une correction. Les rapports sont centralisés dans l’administration. La version gratuite recueille les signalements ; Pro ajoute les notifications et Business le suivi en équipe.

Vous relisez un article, vous le publiez, puis une coquille se révèle au troisième passage. Ou trois mois plus tard. Les fautes de frappe ont ce talent particulier : elles deviennent évidentes dès que quelqu’un d’autre regarde le texte.

Vos lecteurs les voient aussi. Mais pour vous prévenir, ils doivent souvent rédiger un commentaire ou chercher une page de contact, expliquer où se trouve l’erreur et recopier la phrase. Beaucoup passent simplement à la suite.

J’ai développé Typo Reporter pour raccourcir ce parcours : une sélection du texte, une suggestion et un rapport exploitable. Le lecteur reste sur votre contenu et vous gardez la décision éditoriale.

Vous pouvez consulter la page de Typo Reporter pour comparer les versions. Voici comment il peut améliorer le suivi éditorial d’un blog, d’une documentation ou d’un site multiauteur.

Une correction utile commence par un signalement précis

Un message comme « il y a une faute dans votre article » part d’une bonne intention, mais laisse tout le travail de recherche à l’auteur. Sur une page longue, il faut retrouver le passage avant de pouvoir juger la correction.

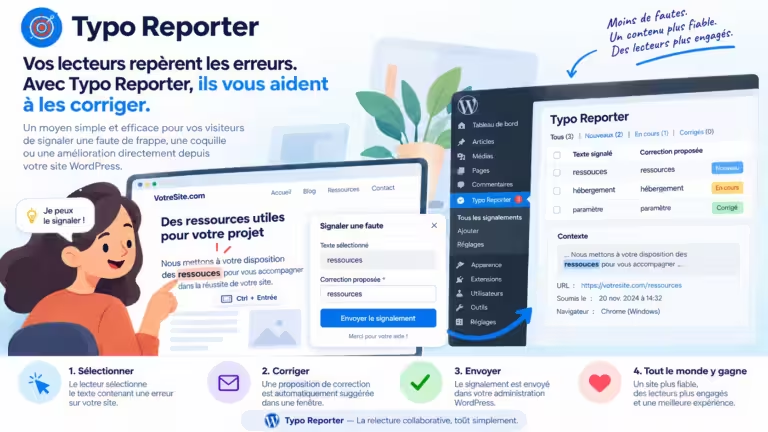
Typo Reporter conserve avec le rapport le texte signalé, la suggestion du lecteur, le contenu concerné, son URL et la date. Vous disposez du contexte nécessaire dans l’administration. Le lecteur n’a plus à construire lui-même un compte rendu complet.

Prenons un tutoriel : une personne repère un mot mal orthographié au milieu d’une explication. Elle le sélectionne, ouvre le formulaire, saisit le bon terme et envoie. De votre côté, vous retrouvez la proposition avec le contenu concerné. Le temps peut alors être consacré à vérifier et corriger, plutôt qu’à chercher.

Comment vos lecteurs signalent une faute

Sur Windows et Linux, le lecteur sélectionne le texte incorrect puis utilise Ctrl + Entrée. Sur macOS, le raccourci est Cmd + Entrée. Un formulaire s’ouvre pour proposer la correction.

Un lien de signalement peut également être proposé avec le contenu. C’est utile pour rendre la fonction visible : un raccourci clavier est pratique pour les habitués, mais il ne se devine pas. Le raccourci peut être désactivé si vous préférez garder uniquement le lien.

La soumission se fait de manière asynchrone. Le lecteur reste dans le contexte de l’article, sans devoir rédiger un message sur une autre page. Pour encourager l’usage, une courte indication près du contenu suffit : « Une coquille ? Sélectionnez le passage et utilisez Ctrl/Cmd + Entrée. »

Lire Typo Reporter : signalez les fautes sur WordPress

Une carte de la France, sur laquelle figurent un drapeau français et un panneau « service arrêté », trône devant un rack de serveurs, un ordinateur portable et un équipement de blocage au niveau du DNS. À droite, un marteau de juge repose près d’un logo beIN Sports et d’écrans diffusant du contenu soumis à restriction.

Quad9 quitte la France : quand le blocage DNS menace la cybersécurité

Le 24 novembre 2026, Quad9 prévoit de cesser de fournir son service DNS aux internautes situés en France. Cette fondation suisse à but non lucratif, connue pour son résolveur 9.9.9.9 et sa protection gratuite contre les domaines malveillants, préfère se retirer plutôt que d’appliquer une injonction de blocage obtenue par beIN Sports. Derrière ce bras de fer judiciaire se pose une question fondamentale : jusqu’où peut-on imposer aux infrastructures techniques d’Internet de faire respecter le droit d’auteur sans pénaliser la sécurité des utilisateurs ?

Pourquoi Quad9 quitte-t-il la France ?

L’affaire commence le 13 mai 2026. Le tribunal judiciaire de Paris ordonne à plusieurs opérateurs de DNS, dont Quad9, de rendre inaccessibles depuis la France des domaines diffusant sans autorisation des rencontres du circuit de tennis féminin WTA. La liste initiale de six domaines est ensuite étendue à 58 noms de domaine.

Quad9 refuse de mettre en œuvre ces blocages. Le 21 octobre 2026, le tribunal prononce donc une astreinte de 1 000 euros par jour, jusqu’au 14 novembre, date d’expiration de la mesure. beIN Sports demandait jusqu’à 10 000 euros par jour et par domaine, soit potentiellement 580 000 euros par jour pour 58 domaines. Le montant réellement retenu est donc très inférieur à celui demandé.

Le lendemain, Quad9 annonce officiellement son retrait du marché français pour le 24 novembre. La fondation précise qu’elle conteste toujours les décisions en justice. Il s’agit donc, à la date du 28 octobre 2026, d’un arrêt annoncé, pas encore effectif.

Le conflit ne se limite pas à une astreinte ponctuelle. Quad9 évoque une vingtaine d’autres procédures de blocage en cours en France et craint que leur accumulation compromette sa pérennité financière.

À quoi sert un résolveur DNS comme Quad9 ?

Le Domain Name System (DNS) associe un nom de domaine lisible, tel que www.skyminds.net, aux adresses IP nécessaires pour joindre ses serveurs. Un résolveur DNS récursif reçoit la requête de l’appareil, recherche la réponse, la met éventuellement en cache et la renvoie à l’utilisateur.

Les fournisseurs d’accès proposent généralement leurs propres résolveurs. Il est néanmoins possible d’en choisir d’autres, sur son ordinateur, son téléphone, sa box ou son réseau local. Quad9 se distingue en proposant, avec 9.9.9.9, un filtrage des domaines répertoriés comme malveillants. Cette protection peut empêcher la résolution de noms associés à certaines campagnes de hameçonnage ou à des logiciels malveillants.

Ce filtrage n’est pas un antivirus, et un DNS ne vérifie ni le contenu de chaque page ni l’intégralité des connexions. Il offre néanmoins une couche de défense supplémentaire, facile à déployer pour une famille, une entreprise ou un établissement public.

Pourquoi bloquer un site pirate au niveau DNS pose problème

Le blocage DNS ne supprime pas le contenu

Empêcher un résolveur de répondre pour un domaine n’efface ni les fichiers hébergés ni le serveur d’origine. Un autre nom de domaine ou un autre résolveur peut suffire à rétablir l’accès. Le blocage peut réduire l’accès depuis certains environnements, mais son efficacité dépend des possibilités de contournement et de l’ensemble des acteurs qui le mettent en œuvre.

Un service mondial face à une obligation territoriale

Le jugement français concerne les utilisateurs situés en France. Quad9 explique cependant que son service ne possède pas de comptes clients permettant de rattacher avec certitude chaque requête à une juridiction. Une géolocalisation basée sur les adresses IP est approximative et contournable. À l’inverse, appliquer les blocages au monde entier imposerait des restrictions françaises à des internautes d’autres pays.

Cette difficulté a déjà pesé sur un précédent litige entre Quad9 et Sony Music en Allemagne : la fondation explique qu’un blocage géographique avait été contourné par VPN, avant qu’elle obtienne finalement gain de cause après plusieurs années de procédure.

La neutralité du DNS a ses limites et ses nuances

Quad9 affirme que le DNS récursif doit rester un intermédiaire neutre pour les contenus. Il ne faut toutefois pas confondre cette position avec une absence totale de filtrage : son service de protection bloque volontairement des domaines identifiés comme dangereux. La distinction défendue par la fondation repose sur la finalité du filtrage : protéger les utilisateurs d’une cybermenace plutôt que restreindre la consultation de contenus pour faire respecter des droits audiovisuels.

Cette distinction mérite débat. Tout filtrage DNS comporte des risques de faux positifs, de manque de transparence et d’extension progressive de ses finalités. Les mécanismes de recours, la proportionnalité des mesures et leur contrôle indépendant comptent donc autant que la technique.

Lire Quad9 quitte la France : quand le blocage DNS menace la cybersécurité